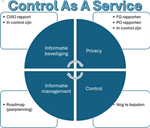
Subcategorieën
CISO
De module CISO ondersteunt organisaties bij het beheren, monitoren en verbeteren van de informatiebeveiliging. De module biedt inzicht in de belangrijkste informatieobjecten, wettelijke registraties, beveiligingsdoelstellingen en prestatie-indicatoren, zodat de organisatie gericht kan sturen op een veilige en beheerste informatievoorziening.
ISO 27.001
Deze module is ingericht conform de eisen van de ISO 27001:2023-norm, waardoor over de gehele norm verantwoording kan worden afgelegd. Binnen de module zijn alle relevante beheersmaatregelen en normonderdelen opgenomen, zodat organisaties de implementatie, voortgang en naleving van de norm inzichtelijk kunnen maken en aantoonbaar kunnen beheren.
- 04. Context van de organisatie
- 05. Leiderschap
- 06. Planning
- 07. Ondersteuning
- 08. Uitvoering
- 09. Evaluatie van de prestaties
- 10. Verbetering
Binnen de module worden gegevens uit de BAG, BGT en BRO gecombineerd met de PDCA-cyclus en Kritische Controle Indicatoren (KCI's) en nog veel meer. Hierdoor ontstaat een integraal beeld van de status, voortgang en effectiviteit van het informatiebeveiligingsbeleid.
Deze module geeft antwoord op de volgende vragen:
- In hoeverre worden doelstellingen op het gebied van informatiebeveiliging gerealiseerd?
- Welke kritische controle-indicatoren vragen aandacht?
- Hoe ontwikkelt de informatiebeveiliging zich in de tijd?
- Welke verbetermaatregelen zijn uitgevoerd en welke staan nog open?
- Welke risico's en beveiligingszaken hebben invloed op de doelstellingen?
- Hoe verloopt de uitvoering van de PDCA-cyclus?
- Waar zijn aanvullende beheersmaatregelen nodig?
- Hoe kan de organisatie aantonen dat zij actief werkt aan informatiebeveiliging?
BAG, BGT en BRO
De module biedt inzicht in de objecten en registraties die voor de organisatie relevant zijn. Door deze gegevens te koppelen aan beveiligingsmaatregelen, risico's en controles ontstaat beter inzicht in de bescherming van bedrijfskritische informatie en processen.
BRP en reisdocumenten
Met de BRP-module krijgt uw organisatie inzicht in de beheersing van processen rondom de Basisregistratie Personen. Leg risico's, controles, acties en bevindingen centraal vast en toon aantoonbaar compliance aan met wet- en regelgeving.
De module Reisdocumenten ondersteunt organisaties bij het beheren en monitoren van processen rondom de aanvraag en uitgifte van paspoorten en identiteitskaarten. Krijg inzicht in risico's, beheersmaatregelen en naleving van de geldende eisen.
Internet.nl
Internet.nl helpt organisaties en websitebeheerders bij het verbeteren van de veiligheid en toegankelijkheid van hun internetdiensten. Via onafhankelijke testen wordt gecontroleerd of websites, e-maildomeinen en internetverbindingen voldoen aan moderne internetstandaarden en beveiligingsrichtlijnen.
Kritische Controle Indicatoren (KCI's)
Met behulp van KCI's kan de organisatie continu monitoren of belangrijke beheersmaatregelen effectief functioneren. KCI's maken afwijkingen, trends en aandachtspunten zichtbaar, zodat tijdig kan worden bijgestuurd.
De module CISO kan worden gekoppeld aan Risico's, Beveiligingszaken, Acties, Roadmaps, Volwassenheid, Opleidingen en Phishing. Hierdoor ontstaat één integraal overzicht van de prestaties, ontwikkelingen en verbeteractiviteiten op het gebied van informatiebeveiliging.
Door informatie uit verschillende onderdelen van CaaS samen te brengen, beschikt de CISO over actuele stuurinformatie en managementrapportages waarmee de organisatie aantoonbaar kan werken aan risicobeheersing, compliance en continue verbetering van de informatiebeveiliging.
Op de volgende pagina's vindt u een nadere toelichting op de BAG, BGT, BRO, PDCA-cyclus, KCI's en de beschikbare rapportages binnen de module CISO.
M365 Gezondheid
Met deze module bieden we inzicht in de naleving van wet- en regelgeving binnen Microsoft 365 en ondersteunt organisaties bij het verbeteren van hun compliancepositie. en meten we de beveiligingsstatus van uw Microsoft 365-omgeving en geeft concrete aanbevelingen om beveiligingsrisico's te verminderen.
Opleiding
Met de module Opleidingen krijgt uw organisatie inzicht in de kennis en bewustwording van medewerkers op het gebied van informatiebeveiliging, privacy en compliance.
P&C-cyclus
De module ondersteunt de Plan-Do-Check-Act (PDCA)-cyclus, waarmee organisaties structureel kunnen werken aan continue verbetering van de informatiebeveiliging.
- Plan: vaststellen van doelstellingen, beleid en maatregelen.
- Do: uitvoeren van maatregelen en verbeteracties.
- Check: monitoren, meten en beoordelen van resultaten.
- Act: bijsturen en verbeteren op basis van bevindingen.
Phishing
Met de module Phishing krijgt uw organisatie inzicht in de weerbaarheid van medewerkers tegen phishingaanvallen.